Sommaire
Longtemps cantonnée au contrôle d’accès ou à la vidéosurveillance, la reconnaissance visuelle dopée à l’intelligence artificielle change désormais de statut, et devient un maillon critique de la sécurité des données. Dans les entreprises comme dans les services publics, l’image n’est plus seulement une preuve, c’est une donnée sensible à part entière, collectée en masse, enrichie, croisée, et parfois monétisée. Alors que l’Europe renforce ses exigences avec l’AI Act et que la CNIL multiplie les mises en garde, une question s’impose : la vision par IA protège-t-elle vraiment, ou ouvre-t-elle de nouveaux angles morts ?
Quand l’image devient une donnée personnelle
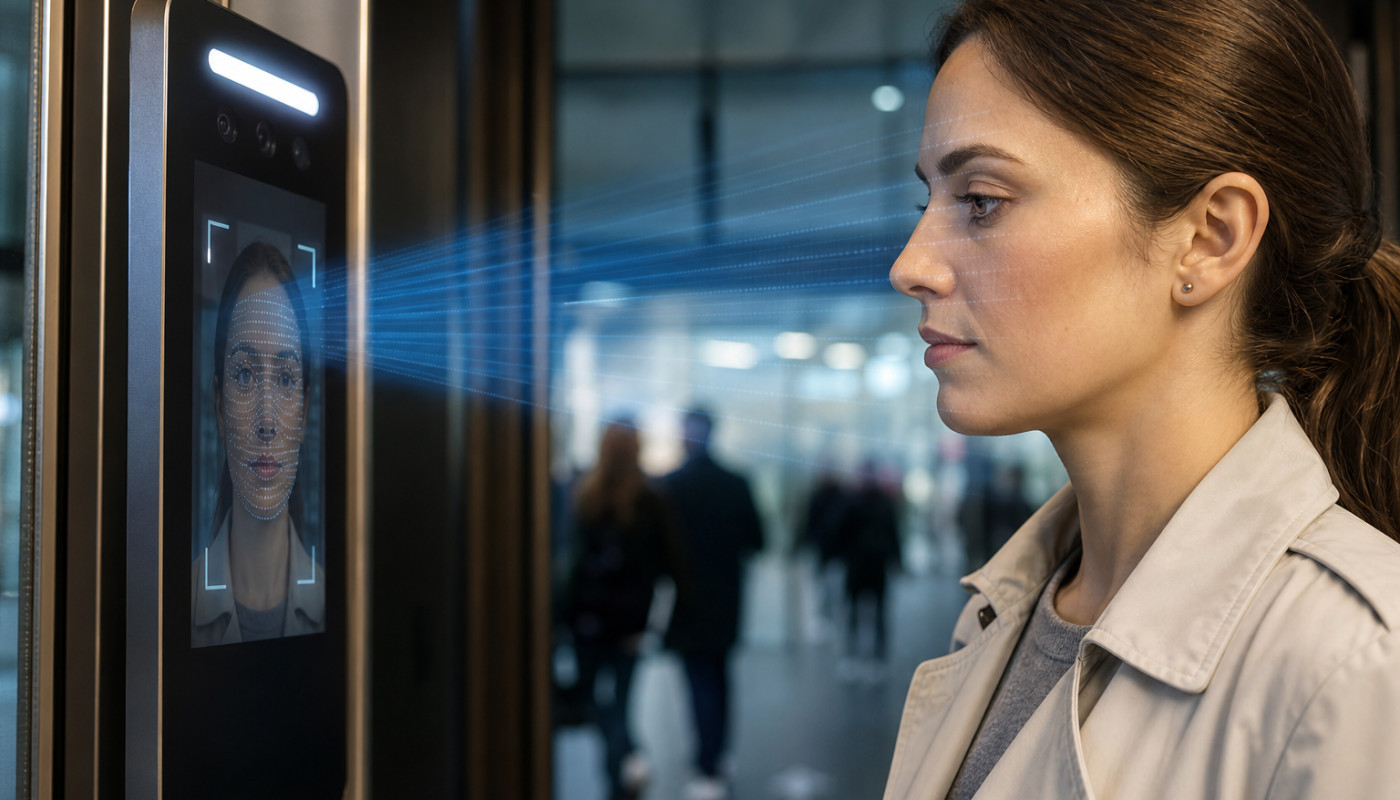
Un visage dans un flux vidéo, une silhouette captée à l’entrée d’un bâtiment, une plaque d’immatriculation sur un parking, et même une démarche dans un couloir : la reconnaissance visuelle par IA transforme des éléments banals en identifiants exploitables. La bascule est là, et elle est massive, car la donnée visuelle, autrefois difficile à indexer, se convertit désormais en métadonnées structurées, comparables, et réutilisables à grande échelle. Cette mutation pose un enjeu central pour la sécurité des données : ce que l’on stocke n’est plus seulement une image, mais une information directement ou indirectement rattachable à une personne, donc potentiellement soumise au RGPD, avec des obligations de minimisation, de transparence, et de durée de conservation.
Le piège, c’est la démultiplication silencieuse. Une caméra “classique” produit un flux, un système de vision par IA produit des embeddings biométriques, des scores de similarité, des historiques d’apparition, des journaux d’alertes, et parfois des profils comportementaux. Cela multiplie les surfaces d’attaque, car plus il y a de dérivés, plus il y a de fichiers à protéger, de droits d’accès à gérer, et de chemins possibles vers une exfiltration. Les incidents récents de cybersécurité montrent que les attaquants ne visent pas toujours le fichier vidéo brut, trop lourd et moins “monnayable”, mais plutôt les index et bases associées, plus compacts, plus faciles à copier, et souvent riches en informations exploitables. Dans ce contexte, les organisations découvrent une réalité rarement anticipée lors des déploiements : la sécurité d’un dispositif de reconnaissance visuelle se joue autant dans la gouvernance de la donnée que dans la qualité du modèle IA.
Les failles ne viennent pas que du piratage
On imagine spontanément le scénario du piratage : une caméra compromise, un serveur infiltré, et des données qui fuitent. Mais les risques liés à la reconnaissance visuelle IA ne se limitent pas aux intrusions externes, ils naissent aussi d’erreurs de paramétrage, d’un excès de collecte, ou d’une réutilisation interne mal encadrée. Un système déployé pour sécuriser un site industriel peut, par extension, servir à analyser la productivité, à suivre des déplacements, ou à alimenter des tableaux de bord de présence, et l’on glisse alors d’un objectif de sûreté vers une logique de surveillance, avec des conséquences juridiques et réputationnelles. Dans les environnements multi-sites, la tentation de centraliser tous les flux pour “mieux entraîner” les modèles augmente encore le risque, car la concentration attire, et la concentration fragilise.
Autre faille, plus technique mais tout aussi concrète : l’empoisonnement des données et les attaques adversariales. Il ne s’agit plus seulement de voler des informations, mais de tromper les systèmes qui les produisent. Des travaux académiques et des démonstrations publiques ont montré qu’il est possible, dans certains contextes, de perturber la reconnaissance par des modifications visuelles minimes, parfois invisibles à l’œil nu, afin de provoquer une mauvaise classification ou une non-détection. Dans une chaîne de sécurité, un faux négatif peut être aussi critique qu’une fuite, car il dégrade la confiance et pousse à collecter davantage “pour compenser”, ce qui relance la spirale. Et puis il y a le risque du fournisseur, souvent sous-estimé : caméras avec firmwares peu maintenus, API exposées, stockage cloud mal configuré, dépendances logicielles, mises à jour tardives, tout cela construit un écosystème où la faille la plus simple devient la plus probable. Si vous explorez des ressources pratiques sur l’IA appliquée, visitez la page via le lien, et confrontez les promesses marketing aux questions essentielles de sécurité et de gouvernance.
Des promesses de protection, mais à quel prix ?
La reconnaissance visuelle par IA n’est pas qu’un risque, elle peut aussi améliorer réellement la sécurité des données, à condition d’être pensée comme un dispositif complet, et non comme un gadget. Dans les centres de données, les laboratoires, ou les sites à accès restreint, la vision IA peut renforcer la lutte contre l’usurpation d’identité, détecter des comportements anormaux, ou compléter l’authentification multifactorielle, notamment quand les badges circulent ou se prêtent. Elle peut aussi contribuer à la cybersécurité opérationnelle, par exemple en repérant un accès physique non autorisé à une salle réseau, ou la présence d’un individu près d’une baie critique, ce qui, dans une logique de défense en profondeur, réduit l’écart entre sécurité physique et sécurité informatique.
Mais le prix se mesure en compromis. Le premier concerne la donnée biométrique, très encadrée en Europe, car elle peut servir à identifier une personne de manière unique. Le second concerne la durée de conservation, souvent étirée “au cas où”, alors que le principe de minimisation impose une justification précise et documentée. Le troisième tient à la traçabilité : qui a accès aux images, aux embeddings, aux exports, et aux journaux d’audit ? Dans une organisation, l’IA peut créer une zone grise, parce que la compétence est distribuée entre l’équipe sûreté, la DSI, la cybersécurité, le juridique, et parfois un prestataire. Sans gouvernance claire, la responsabilité se dilue, et ce flou devient une vulnérabilité. Enfin, il y a le sujet des biais et des erreurs, qui n’est pas seulement éthique : une reconnaissance moins fiable selon certains profils augmente les faux positifs, donc les interventions inutiles, donc la collecte, donc la conservation, et l’on finit par stocker davantage de données sensibles pour compenser une performance inégale. En sécurité, chaque “correctif” improvisé peut créer une nouvelle brèche.
Ce que demandent la CNIL et l’AI Act
En France, la CNIL rappelle régulièrement que la biométrie n’est pas un outil neutre, et que son usage doit rester proportionné, nécessaire, et strictement encadré. Concrètement, cela signifie analyses d’impact (AIPD) dès que le risque est élevé, information claire du public ou des salariés, limitation des finalités, et choix techniques favorisant la protection dès la conception. Le message est simple : l’argument de la sécurité ne suffit pas à tout justifier, surtout si des alternatives moins intrusives existent. Dans le même temps, l’entrée en application progressive de l’AI Act européen réorganise le paysage, en classant certains usages selon leur niveau de risque, avec des obligations renforcées en matière de documentation, de qualité des données, de supervision humaine, et de transparence.
Sur le terrain, ces exigences se traduisent par des chantiers très opérationnels. D’abord, cartographier les données, et distinguer ce qui relève du flux, du stockage, des métadonnées, et des dérivés analytiques. Ensuite, chiffrer partout où c’est pertinent, segmenter les accès, journaliser les consultations, et tester régulièrement les configurations, car une mauvaise exposition cloud ou une API ouverte suffit à ruiner un dispositif. Il faut aussi contractualiser sérieusement avec les fournisseurs : clauses de sécurité, localisation des données, délais de correction, procédures en cas d’incident, et capacité à auditer. Enfin, il faut prévoir le “plan de sortie”, trop souvent oublié, parce que les modèles, les formats, et les bases de visages créent une dépendance, et que l’effacement effectif des données, quand un contrat s’arrête, n’est pas toujours trivial. L’IA visuelle peut améliorer la sécurité, oui, mais seulement si elle s’inscrit dans une discipline : celle de la protection des données, de la cybersécurité, et de la responsabilité.
Avant d’installer, trois choix décisifs
Tout se joue avant le déploiement. Premier choix : la finalité, formulée noir sur blanc, et traduite en limites techniques, car une finalité floue produit une collecte floue, donc une sécurité floue. Deuxième choix : l’architecture, entre traitement local sur site, cloud, ou hybride, car la latence, les mises à jour, et la surface d’exposition ne se comparent pas. Troisième choix : le niveau d’identification, car détecter une présence ne revient pas à identifier un individu, et l’écart de risque, juridique comme cyber, est majeur. Une organisation peut vouloir prévenir les intrusions sans conserver des biométries, ou limiter l’analyse à des zones sensibles, avec un effacement rapide. Ces options existent, mais elles demandent de résister à la surenchère de fonctionnalités.
Dans les meilleurs projets, on voit émerger une méthode : pilote limité, évaluation documentée, implication conjointe de la sûreté et de la cybersécurité, consultation du DPO, et tests d’intrusion sur l’écosystème complet, caméras comprises. On y ajoute des règles simples mais non négociables : durée de conservation courte, contrôle strict des exports, supervision humaine, et audits réguliers. La reconnaissance visuelle IA n’est pas un “produit” qu’on branche, c’est un système socio-technique, et sa robustesse dépend autant de la configuration que de la culture interne. À l’heure où les données valent autant que les équipements, ignorer cette dimension revient à bâtir une forteresse avec une porte latérale entrouverte.
Réussir le déploiement sans s’exposer
Avant de signer, exigez un pilote et un budget d’audit sécurité, puis intégrez une AIPD si la biométrie entre en jeu. Pour financer, regardez les lignes de cybersécurité et de sûreté dans vos plans de modernisation, et vérifiez les aides locales à la transformation numérique. Réservez aussi du temps : gouvernance, formation, et paramétrage font la différence.
Similaire